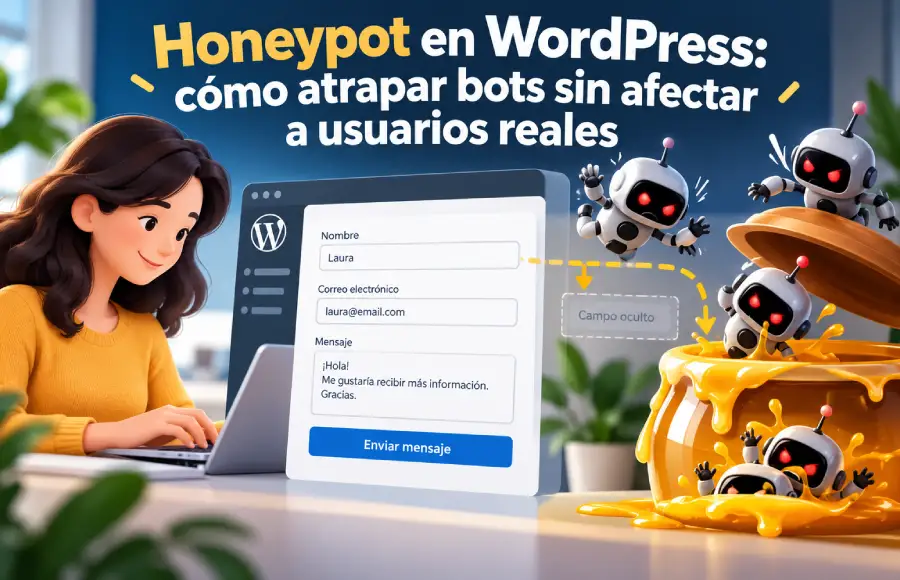
El spam en WordPress tiene una capacidad especial para aparecer justo donde menos lo necesitamos: formularios de contacto, comentarios, registros de usuarios e incluso determinados procesos de WooCommerce. Y cuando intentamos frenarlo, es fácil caer en una solución que termina castigando también a las personas que sí queremos que utilicen nuestra web.
Ahí es donde me parece especialmente interesante el honeypot en WordPress.
Cuando pensamos en bloquear bots, una de las primeras soluciones que suele venirnos a la cabeza es el CAPTCHA. La lógica es sencilla: ponemos una prueba que una persona puede superar y que supuestamente un bot tendrá más dificultades para completar.
El problema es que esa prueba también la tiene que superar nuestro visitante.
Con un honeypot intentamos darle la vuelta al planteamiento. En lugar de pedirle al usuario que demuestre que es humano, introducimos una pequeña trampa que debería pasar completamente desapercibida para él.
En mi caso, eso es precisamente lo que más me atrae de esta técnica: el usuario no tiene que hacer nada.
No necesita identificar semáforos, marcar una casilla, esperar una comprobación ni superar un reto adicional. Simplemente rellena el formulario con normalidad.
El honeypot trabaja por detrás.
Su funcionamiento básico consiste en introducir en el formulario un campo que una persona real no debería completar. Sin embargo, determinados bots automatizados intentan rellenar todos los campos que encuentran. Cuando completan también ese campo trampa, podemos utilizarlo como una señal para considerar sospechoso el envío.
Eso no significa que un honeypot sea infalible. Los bots más avanzados pueden analizar el formulario con mayor detalle, detectar determinados campos ocultos o comportarse de una forma mucho más parecida a una persona.
Precisamente por eso considero el honeypot una primera capa de protección muy interesante, no una solución mágica.
Bien implementado puede ayudarnos a reducir una cantidad importante de spam con un impacto prácticamente invisible sobre los visitantes legítimos. Y si el problema de spam aumenta, siempre podemos combinarlo con medidas adicionales.
Qué es un honeypot y por qué funciona contra el spam
Un honeypot es, en esencia, una trampa diseñada para aprovechar el comportamiento de determinados sistemas automatizados.
En un formulario normal podemos tener campos como nombre, correo electrónico, teléfono o mensaje. Una persona ve esos campos, entiende qué debe escribir en cada uno y completa únicamente los que corresponden.
Muchos bots simples funcionan de otra manera.
No interpretan el formulario exactamente como lo haría una persona. Localizan elementos que parecen campos de entrada e intentan introducir información en ellos antes de enviar el formulario.
Ahí podemos engañarlos.
El campo que una persona nunca debería rellenar
La técnica consiste en introducir un campo adicional que forme parte del formulario pero que no esté disponible de forma normal para el visitante.
Una persona legítima no debería interactuar con él. El formulario se comporta aparentemente como siempre y el usuario rellena únicamente los campos visibles.
El bot, sin embargo, puede detectar ese campo en el código y tratarlo como uno más.
Imaginemos que nuestro formulario contiene:
- Nombre.
- Correo electrónico.
- Mensaje.
- Un cuarto campo preparado específicamente como honeypot.
El usuario únicamente interactúa con los tres primeros.
Si llega un envío en el que el cuarto campo también contiene información, tenemos una señal de que probablemente el formulario ha sido procesado de manera automática.
Me gusta especialmente esta técnica porque no introduce una tarea nueva para el usuario. El trabajo de detección ocurre dentro del propio formulario.
Cómo delata un honeypot a los bots automáticos
Un honeypot no identifica a un bot porque pueda saber quién está detrás del envío. Lo que hace es detectar un comportamiento anómalo.
La lógica sería algo parecido a esto:
- Se carga el formulario.
- Junto a los campos normales existe un campo trampa.
- El visitante humano no lo completa.
- Un bot automatizado intenta rellenarlo.
- Al procesar el formulario comprobamos ese campo.
- Si contiene información, el envío puede rechazarse o marcarse como sospechoso.
Es un mecanismo sorprendentemente sencillo.
Y precisamente esa sencillez explica tanto sus ventajas como sus limitaciones.
Un bot básico que simplemente intenta rellenar cualquier campo disponible puede caer fácilmente. Un sistema automatizado más sofisticado puede analizar mejor la estructura de la página y decidir qué elementos debe ignorar.
Por eso no plantearía nunca el honeypot como una garantía absoluta de que ningún bot volverá a atravesar nuestro formulario.
Lo plantearía como lo que realmente es: una forma de eliminar parte del tráfico automatizado utilizando sus propios patrones de comportamiento contra él.
Por qué usar un honeypot en WordPress
Hay multitud de formas de proteger un formulario. La razón por la que el honeypot me parece especialmente apropiado para WordPress es que puede añadir protección sin transformar necesariamente la experiencia del visitante.
Cuando instalamos una medida antispam deberíamos hacernos dos preguntas:
¿Cuánto spam bloquea?
y
¿Qué coste introduce para los usuarios legítimos?
La segunda se olvida con demasiada frecuencia.
Menos fricción para el usuario
Cada paso adicional que añadimos a un formulario es una pequeña barrera.
En ocasiones esa barrera está completamente justificada. Pero si puedo evitarla y seguir reduciendo buena parte del spam, prefiero empezar por ahí.
Con un honeypot correctamente implementado, el usuario puede no saber siquiera que existe una protección antispam.
En mi caso, este es el principal motivo por el que lo probaría antes de introducir mecanismos más intrusivos. Si una persona quiere enviarme un mensaje, registrarse o completar una acción determinada, prefiero no pedirle que haga trabajo adicional si no es imprescindible.
Eso resulta especialmente importante en formularios sencillos.
Un usuario que solamente quiere escribir su nombre, correo y un mensaje probablemente no espera encontrarse además con pruebas, casillas o verificaciones adicionales.
Con el honeypot, simplemente rellena el formulario.
Honeypot frente a CAPTCHA: diferencias importantes
Honeypot y CAPTCHA intentan solucionar un problema parecido, pero parten de filosofías bastante distintas.
Un CAPTCHA añade una comprobación que pretende separar humanos de máquinas.
Un honeypot intenta conseguir lo mismo observando el comportamiento del envío sin pedir una prueba explícita al usuario.
Podemos resumirlo así:
| Aspecto | Honeypot | CAPTCHA |
|---|---|---|
| Acción adicional del usuario | Normalmente no | Puede requerirla |
| Visibilidad | Puede ser prácticamente invisible | Habitualmente perceptible |
| Fricción | Baja | Variable |
| Bots básicos | Puede ser muy útil | También puede frenarlos |
| Bots avanzados | Pueden llegar a detectarlo | También pueden existir técnicas para eludirlo |
| Uso como única defensa | Depende del nivel de spam | Tampoco debería asumirse como infalible |
No creo que tenga sentido plantearlo como una batalla en la que uno debe sustituir siempre al otro.
Hay situaciones en las que un CAPTCHA puede estar justificado. Si estoy recibiendo ataques automatizados persistentes y las medidas más ligeras no son suficientes, probablemente prefiera introducir una barrera adicional antes que dejar el formulario completamente expuesto.
Pero empezaría por la opción menos molesta.
Cuándo elegiría un honeypot antes que otras soluciones antispam
Lo consideraría especialmente en sitios donde:
- el nivel de spam todavía es manejable;
- queremos proteger formularios sencillos;
- la experiencia de usuario es prioritaria;
- buscamos una solución que no obligue al visitante a realizar comprobaciones;
- queremos añadir una primera capa antes de recurrir a protecciones más agresivas.
También me parece especialmente razonable cuando estamos optimizando una web en la que cada paso adicional puede tener impacto sobre la conversión.
En seguridad muchas veces no necesitamos complicar las cosas desde el minuto uno.
Si una técnica prácticamente invisible elimina una parte relevante del problema, para mí ya merece la pena probarla.
Dónde puedes utilizar un honeypot en WordPress
Aunque es frecuente relacionar esta técnica con el spam en comentarios, su utilidad no termina ahí.
La lógica puede aplicarse a distintos lugares en los que recibimos información mediante formularios.
Formularios de contacto
Probablemente sean uno de los casos más evidentes.
Los formularios de contacto reciben constantemente envíos automáticos porque son fáciles de localizar y porque suelen permitir introducir texto libre.
Un bot puede intentar completar nombre, correo electrónico, asunto, teléfono y mensaje de manera automática.
Añadir un campo trampa nos permite aprovechar precisamente esa tendencia.
Si el visitante real nunca debería interactuar con él y un envío llega con ese campo completado, tenemos un indicador adicional para filtrarlo.
En mi caso, este sería uno de los primeros lugares donde valoraría utilizar un honeypot.
Comentarios de WordPress
Los comentarios han sido históricamente uno de los objetivos más evidentes del spam automatizado.
Aquí el objetivo suele ser publicar mensajes genéricos, introducir enlaces o aprovechar espacios abiertos al contenido generado por usuarios.
Un honeypot puede añadir una comprobación extra antes de aceptar ese comentario.
Esto no significa que debamos olvidar otras funciones de moderación de WordPress. El honeypot trabaja mejor como parte del sistema, no necesariamente como sustituto de todo lo demás.
Podemos utilizarlo para descartar determinados comportamientos automatizados antes de que generen todavía más ruido dentro de nuestra administración.
Formularios de registro
Los registros falsos también pueden convertirse en un problema.
Cuando un sitio permite crear cuentas, los bots pueden intentar automatizar el proceso para generar usuarios falsos, preparar abusos posteriores o simplemente saturar el sistema.
La técnica del campo trampa puede añadirse también aquí siempre que tengamos muy presente la posibilidad de falsos positivos y probemos correctamente el funcionamiento.
Los formularios de registro suelen ser más sensibles que un comentario, porque bloquear incorrectamente a un usuario legítimo puede impedirle acceder al servicio.
Por eso aquí prestaría todavía más atención a la validación y las pruebas.
WooCommerce y otros formularios sensibles
En WooCommerce podemos encontrarnos con registros, formularios relacionados con cuentas, consultas y otros puntos en los que existe interacción automatizable.
No utilizaría un honeypot indiscriminadamente en cualquier operación sensible sin comprobar antes el flujo completo.
En comercio electrónico hay elementos como autocompletado, gestores de contraseñas, navegadores y extensiones que pueden interactuar con los formularios.
La protección tiene que convivir con todos ellos.
La idea sigue siendo la misma: capturar comportamiento automatizado sin convertir la defensa en un obstáculo para el cliente real.
Cómo implementar un honeypot en WordPress
Hay dos caminos principales: utilizar una solución ya preparada o implementar la lógica nosotros mismos.
La elección depende de cuánto control necesitemos y del nivel técnico con el que queramos trabajar.
Opción 1: utilizar un plugin honeypot
Para la mayoría de usuarios de WordPress, empezar con un plugin o con una función honeypot incluida en su sistema de formularios suele ser el enfoque más sencillo.
La ventaja principal es evidente: evitamos desarrollar y mantener nuestra propia implementación.
Antes de elegir una solución revisaría, como mínimo:
- qué formularios protege;
- cómo realiza el bloqueo;
- si permite revisar o registrar los envíos detectados;
- si requiere JavaScript;
- si es compatible con nuestro sistema de caché;
- cómo trata los datos;
- si puede convivir con otras medidas antispam.
No instalaría un plugin únicamente porque incluya la palabra “honeypot”. Lo importante es cómo está implementada la técnica y si encaja con nuestro caso.
Opción 2: crear un honeypot sin plugin
También podemos implementar la lógica directamente.
Conceptualmente necesitamos tres piezas:
- Añadir un campo adicional al formulario.
- Mantenerlo fuera de la interacción normal del usuario.
- Comprobar su contenido al procesar el envío.
La parte crítica es la tercera.
No basta con introducir un campo en el HTML. Necesitamos validar realmente su valor cuando recibimos los datos.
La lógica conceptual sería:
si el campo_honeypot contiene información:
    marcar el envío como sospechoso
    impedir el procesamiento normal
si el campo_honeypot está vacío:
    continuar con el resto de validaciones
En WordPress, una implementación propia debería integrarse con los mecanismos disponibles para el formulario concreto que queremos proteger.
No existe un único código universal válido para todos los plugins de formularios, comentarios, registros y WooCommerce.
Cada flujo puede procesar la información de forma distinta.
La validación debe hacerse también en el servidor
Este punto me parece especialmente importante.
No confiaría únicamente en una comprobación realizada en el navegador.
Todo lo que ocurre exclusivamente en el lado del cliente puede ser ignorado por un sistema que envíe peticiones directamente al servidor.
Por eso la comprobación importante debe ocurrir cuando procesamos el envío.
Si el campo trampa llega completado, el servidor decide qué hacer.
Además, yo evitaría dar una respuesta excesivamente específica al bot que le indique exactamente por qué ha sido bloqueado.
Cuanta menos información regalemos sobre nuestras reglas internas, mejor.
Cómo ocultar correctamente el campo honeypot
Aquí aparece uno de los errores más interesantes.
Podríamos pensar que implementar un honeypot consiste simplemente en crear un campo y aplicarle:
display: none;El problema es que los sistemas automatizados más sofisticados pueden analizar precisamente ese tipo de señales.
Por qué display:none no siempre es la mejor solución
Si un bot es capaz de inspeccionar HTML y CSS, un elemento explícitamente marcado como invisible puede resultar sospechoso.
Eso no significa que display:none sea siempre inútil.
Significa que ocultar visualmente el campo no debería ser la única idea detrás de nuestra protección.
Cuanto más predecible sea la implementación, más sencillo puede resultar clasificarla.
También evitaría nombres tremendamente obvios como:
honeypot
bot_field
spam_trap
dont_fill_this
Ese tipo de nombres explican prácticamente la función del campo.
Al ocultar un honeypot tenemos que pensar también en las personas que navegan de formas diferentes.
No queremos que el campo sea invisible visualmente pero termine apareciendo durante la navegación con teclado.
Tampoco queremos que una tecnología de asistencia lo interprete como un campo que el usuario debería completar.
Dependiendo de la implementación, atributos y técnicas relacionadas con accesibilidad pueden ayudarnos a excluir el campo de la interacción normal.
La idea no es simplemente:
“que no se vea”.
La idea correcta es:
“que no interfiera con la experiencia del usuario legítimo”.
Ese matiz es importante.
Autocompletado y gestores de contraseñas
Aquí aparece otro posible problema.
Un usuario real podría no escribir nada manualmente en el campo honeypot y, aun así, alguna función automática de su navegador podría llegar a interactuar con determinados campos.
Por eso conviene probar el formulario utilizando:
- autocompletado del navegador;
- gestores de contraseñas;
- navegación con teclado;
- distintos dispositivos;
- distintos navegadores.
Un honeypot mal implementado puede terminar creando exactamente el problema que queríamos evitar: bloquear personas reales.
Cómo evitar que el honeypot afecte a usuarios reales
Para mí, esta es una de las secciones más importantes de toda la estrategia.
Bloquear bots es relativamente fácil si estamos dispuestos a bloquear también a media humanidad.
El objetivo complicado es reducir automatizaciones sin perjudicar a los visitantes legítimos.
Un campo que visualmente no aparece puede seguir formando parte del recorrido mediante teclado.
Eso significa que alguien que navegue pulsando Tab podría encontrárselo aunque el resto de usuarios no lo vea.
Si eso ocurre, ya no tenemos un honeypot realmente invisible desde el punto de vista de la experiencia.
Lo mismo sucede con determinadas tecnologías de asistencia.
Por eso no trataría la accesibilidad como una mejora opcional posterior. Forma parte de la propia implementación.
Cómo reducir falsos positivos
Un falso positivo ocurre cuando clasificamos como bot algo que realmente era una persona legítima.
Ese es el principal riesgo de cualquier sistema automático de filtrado.
Para reducirlos podemos plantearnos preguntas como:
- ¿Puede el navegador completar el campo automáticamente?
- ¿Puede una extensión modificarlo?
- ¿Aparece durante la navegación por teclado?
- ¿Puede una tecnología de asistencia interactuar con él?
- ¿Estamos bloqueando exclusivamente por una única señal demasiado débil?
- ¿Tenemos forma de revisar qué está ocurriendo?
Personalmente prefiero que la protección sea progresiva antes que convertir una señal dudosa en una sentencia absoluta.
Qué conviene comprobar antes de ponerlo en producción
Antes de activar el sistema para todos los visitantes probaría:
- Envío normal desde escritorio.
- Envío desde móvil.
- Navegación mediante teclado.
- Autocompletado.
- Gestor de contraseñas, si corresponde.
- Distintos navegadores.
- Formulario con caché activa.
- Comportamiento al introducir deliberadamente información en el campo trampa.
También comprobaría qué ve el usuario cuando el envío es bloqueado.
No queremos mostrar un error extraño o dejar el formulario congelado de una forma que delate el funcionamiento interno y, al mismo tiempo, confunda a una persona real.
Errores habituales al utilizar un honeypot en WordPress
La técnica es sencilla, pero precisamente por eso resulta fácil implementarla de forma demasiado básica.
Usar nombres de campo demasiado evidentes
Llamar al campo honeypot es cómodo para nosotros.
También puede ser cómodo para un bot que busque patrones conocidos.
No necesitamos utilizar nombres engañosos hasta el punto de perjudicar el mantenimiento del código, pero tampoco hace falta anunciar la función del campo.
Confiar únicamente en un campo oculto
Este es probablemente el error conceptual más importante.
No creo que debamos ver el honeypot como una protección infalible.
Los bots más avanzados pueden analizar el formulario, interpretar estilos CSS o ejecutar JavaScript. Algunos sistemas automatizados pueden incluso imitar comportamientos propios de un navegador real.
Por eso, cuando una web recibe cantidades importantes de spam, tiene más sentido considerar el honeypot como una capa de defensa.
Bloquear el envío sin validar correctamente la señal
La existencia del campo por sí misma no hace nada.
Necesitamos:
- recibirlo;
- comprobarlo;
- interpretar correctamente su valor;
- decidir cómo tratamos el envío.
Además, deberíamos mantener el resto de validaciones habituales del formulario.
Que el honeypot esté vacío no convierte automáticamente el envío en legítimo.
Simplemente significa que no ha activado esa regla concreta.
No comprobar si el sistema realmente está atrapando bots
Instalar una protección y olvidarnos de ella tampoco me parece una buena estrategia.
Si es posible, conviene disponer de alguna forma de saber si está funcionando.
No necesitamos registrar información indefinidamente ni recopilar datos innecesarios.
Pero sí resulta útil saber:
- cuántos envíos está deteniendo;
- si el spam sigue llegando;
- si aparecen falsos positivos;
- si el comportamiento cambia con el tiempo.
Eso nos permite decidir si la protección actual sigue siendo suficiente.
¿Pueden los bots avanzados detectar un honeypot?
Sí, esa posibilidad existe.
Y reconocerlo no hace que la técnica sea mala.
Lo único que significa es que debemos entender qué problema estamos intentando solucionar.
Bots que analizan HTML, CSS y JavaScript
Un bot muy básico puede localizar formularios y rellenar todos los campos.
Ese es el candidato ideal para caer en un honeypot.
Un sistema más sofisticado puede intentar analizar:
- si el campo está visible;
- qué estilos tiene;
- dónde aparece en el documento;
- qué nombre utiliza;
- si puede recibir foco;
- cómo interactúa JavaScript con él.
Incluso puede ejecutar una página dentro de un navegador automatizado y comportarse de forma mucho más parecida a un visitante normal.
Cuanto más sofisticado sea el atacante, menos sentido tiene confiar en una única señal.
Por qué ningún honeypot debería considerarse infalible
Este es un punto en el que prefiero ser prudente.
Si alguien promete que un campo oculto va a eliminar para siempre todo el spam de una web, yo desconfiaría.
La seguridad funciona mejor cuando combinamos señales.
El honeypot tiene una ventaja enorme: su coste para el usuario puede ser prácticamente cero.
Por eso me parece una primera barrera excelente.
Pero si un bot consigue pasarla, podemos añadir otras.
Lo importante es no empezar necesariamente con la medida más agresiva cuando una protección más ligera puede resolver buena parte del problema.
Honeypot como parte de una protección antispam por capas
Cuando el spam aumenta, mi enfoque sería añadir controles poco a poco.
No sustituir necesariamente el honeypot, sino complementarlo.
Combinarlo con controles de tiempo
Una persona necesita cierto tiempo para leer y completar un formulario.
Un sistema automatizado puede intentar enviarlo prácticamente de inmediato.
El tiempo puede convertirse así en otra señal.
De nuevo, evitaría utilizar una cifra rígida como única condición, porque existen usuarios con autocompletado o formularios extremadamente sencillos que pueden enviarlos muy rápido.
Pero combinado con otros indicadores puede resultar útil.
Rate limiting y límites de envío
Otra señal bastante distinta es la frecuencia.
Que una dirección o cliente intente enviar un formulario una vez no tiene el mismo significado que hacerlo decenas de veces en un intervalo muy reducido.
Introducir límites razonables puede ayudar a frenar automatizaciones agresivas.
El punto importante vuelve a ser el equilibrio.
Un límite demasiado restrictivo también puede bloquear comportamientos legítimos.
Cuándo merece la pena añadir CAPTCHA u otras defensas
Si después de implementar el honeypot seguimos recibiendo spam importante, no tendría ningún problema en aumentar la protección.
Podemos considerar medidas adicionales cuando:
- el volumen de spam sigue siendo elevado;
- los bots están evitando regularmente el honeypot;
- sufrimos registros automatizados;
- existe abuso reiterado de formularios;
- el coste del spam supera claramente la posible fricción adicional.
En mi caso, ese sería el momento de valorar mecanismos más intrusivos.
Primero intentaría eliminar la parte sencilla del problema de forma silenciosa.
Después endurecería la defensa solo donde sea necesario.
Cómo comprobar si tu honeypot está funcionando
La única forma de saber si una medida antispam sirve es observar qué ocurre después de implementarla.
No asumiría que funciona simplemente porque el formulario sigue enviándose correctamente.
Revisar envíos bloqueados sin almacenar más datos de los necesarios
Si nuestra herramienta permite consultar actividad o estadísticas, podemos utilizarlas para comprobar si el campo trampa se está activando.
No necesitamos conservar indefinidamente todos los datos recibidos.
La idea es obtener suficiente información para responder:
¿Está bloqueando algo?
y, sobre todo:
¿está bloqueando lo correcto?
Si activamos un honeypot y detectamos una caída del spam visible al mismo tiempo que aparecen bloqueos coherentes, tendremos una señal de que está aportando valor.
Detectar falsos positivos
Esta parte es incluso más importante.
Deberíamos prestar atención a:
- usuarios que informan de errores;
- formularios que dejan de llegar;
- problemas reproducibles en determinados navegadores;
- incompatibilidades con autocompletado;
- comportamiento extraño en móvil;
- problemas después de actualizar plugins o plantillas.
Si alguna de esas señales aparece justo después de activar la protección, merece la pena investigarla.
Ajustar la protección según el tipo de spam recibido
No todo el spam se comporta igual.
Puede ocurrir que el honeypot elimine gran parte de los envíos básicos pero siga dejando pasar otros mucho más sofisticados.
Eso no significa necesariamente que haya fracasado.
Quizá simplemente haya hecho correctamente su trabajo sobre una parte del problema.
A partir de ahí podemos decidir si merece la pena añadir otra capa.
Ese enfoque me parece mucho más sensato que activar desde el principio cinco sistemas diferentes y después no saber cuál está ayudando y cuál está perjudicando al usuario.
¿Merece la pena utilizar un honeypot en WordPress?
Para mí, sí.
Sobre todo porque consigue algo que no siempre es fácil en seguridad: añadir protección sin obligar al usuario legítimo a cambiar su comportamiento.
Una persona entra en el formulario, escribe lo que necesita y lo envía.
Nada más.
Mientras tanto, determinados bots pueden delatarse precisamente porque intentan interactuar con elementos que un visitante normal nunca tocaría.
Eso convierte al honeypot en una solución especialmente interesante para formularios de contacto, comentarios, registros y otros puntos de entrada susceptibles de recibir spam.
Pero mantendría una expectativa realista.
Un honeypot no es una muralla infranqueable.
Los bots evolucionan, algunos pueden analizar mejor la página y ninguna señal aislada debería considerarse perfecta.
Por eso mi enfoque sería sencillo:
empieza con la protección menos intrusiva que resuelva el problema y aumenta las defensas únicamente cuando haga falta.
En seguridad muchas veces no necesitamos complicar las cosas.
Si podemos eliminar una parte importante del spam mediante una técnica que el usuario ni siquiera percibe, para mí ya merece la pena utilizarla.
Y si más adelante necesitamos añadir controles de tiempo, límites de frecuencia, CAPTCHA u otras medidas, podremos hacerlo sobre una base que ya está filtrando parte del ruido.
Dudas de la comunidad
¿Qué es un honeypot en WordPress?
Un honeypot es una técnica antispam que añade al formulario un campo que un usuario legítimo no debería completar. Determinados bots intentan rellenar todos los campos disponibles y terminan introduciendo información también en esa trampa.
Al procesar el envío podemos utilizar ese comportamiento como señal para bloquearlo o tratarlo como sospechoso.
¿Un honeypot puede sustituir a un CAPTCHA?
Depende del tipo y volumen de spam que reciba la web.
Para determinados bots automáticos, un honeypot puede resultar suficiente y tiene la ventaja de que normalmente no exige ninguna interacción adicional al usuario.
En entornos con ataques más sofisticados puede ser conveniente combinarlo con otras medidas.
¿Los usuarios pueden ver el campo honeypot?
La intención es que el campo no forme parte de la interacción normal.
Sin embargo, no basta con ocultarlo visualmente. Una buena implementación también debe tener en cuenta navegación mediante teclado, tecnologías de asistencia, autocompletado y otros mecanismos que pueden interactuar con formularios.
¿Un honeypot puede bloquear a una persona real?
Sí, una mala implementación puede generar falsos positivos.
Por ejemplo, determinados mecanismos de autocompletado podrían llegar a interactuar con campos que el usuario no ha rellenado manualmente.
Por eso recomiendo probar el formulario en distintos navegadores, dispositivos y situaciones antes de confiar plenamente en el sistema.
¿Funciona contra todos los bots?
No.
Los bots sencillos que intentan rellenar indiscriminadamente todos los campos son los más fáciles de detectar.
Los sistemas más avanzados pueden analizar HTML, CSS o JavaScript y llegar a identificar que determinados elementos forman parte de una trampa.
¿Es mejor instalar un plugin o crear el honeypot manualmente?
Para la mayoría de usuarios, una solución ya integrada suele ser más sencilla de implementar y mantener.
Crear un honeypot propio ofrece más control, pero también nos obliga a encargarnos de la integración, validación, accesibilidad, mantenimiento y compatibilidad.
La elección depende del proyecto.
¿Afecta un honeypot al rendimiento de WordPress?
Una implementación sencilla debería añadir muy poca complejidad comparada con sistemas antispam mucho más pesados.
De todos modos, el impacto real dependerá de cómo esté desarrollada la solución concreta.
No asumiría que cualquier plugin es ligero simplemente por utilizar honeypot.
¿Se puede utilizar un honeypot en WooCommerce?
La lógica del honeypot puede aplicarse a distintos formularios, incluidos algunos relacionados con WooCommerce.
Sin embargo, probaría con especial cuidado cualquier protección añadida a procesos sensibles para comprobar que no interfiere con usuarios legítimos, autocompletado o funcionalidades del propio proceso de compra.
¿Cómo puedo saber si el honeypot está funcionando?
Lo ideal es poder comprobar si está detectando envíos y comparar el nivel de spam antes y después de activarlo.
También debemos vigilar el otro lado de la ecuación: que los formularios legítimos sigan funcionando correctamente.
El mejor honeypot no es simplemente el que bloquea muchas peticiones. Es el que consigue reducir bots sin convertirse él mismo en un problema para las personas.
Opinión Personal
Honeypot es una de esas soluciones que encajan muy bien con la filosofía de “hacer más con menos”. No necesita molestar al usuario, no introduce pruebas adicionales y, bien implementado, puede ayudarnos a reducir una parte importante del spam de forma totalmente discreta.
Lo que más valoro es precisamente esa combinación entre simplicidad y experiencia de usuario. Si puedo proteger un formulario sin obligar a nadie a resolver un CAPTCHA, marcar casillas o identificar imágenes, prefiero empezar por ahí.
Eso sí, tampoco lo veo como una solución milagrosa. Los bots más avanzados pueden aprender a detectar este tipo de campos y, en determinadas webs, será necesario combinar el honeypot con otras medidas. Para mí, la clave está en utilizarlo como una primera capa de defensa y aumentar la protección solo cuando realmente haga falta.
Al final, una buena estrategia antispam no debería centrarse únicamente en bloquear bots, sino también en no poner obstáculos innecesarios a las personas reales.
¿Tú utilizas honeypot en WordPress? ¿Te ha funcionado bien o sigues recibiendo spam? Cuéntame tu experiencia en los comentarios; me interesa conocer qué solución estás utilizando y qué resultados te está dando.